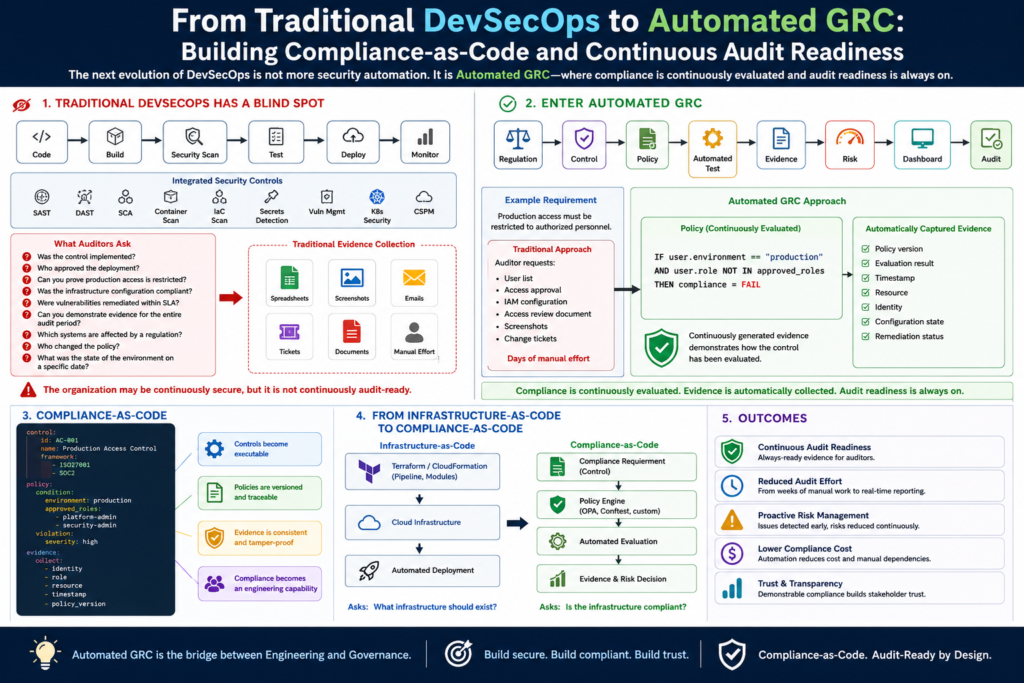
From Traditional DevSecOps to Automated GRC: Building Compliance-as-Code and Continuous Audit Readiness
Introduction DevSecOps transformed how organizations build and release software. Security moved closer to development, infrastructure became programmable, and CI/CD pipelines […]